全国服务热线:
4008-806-755 010-51662533
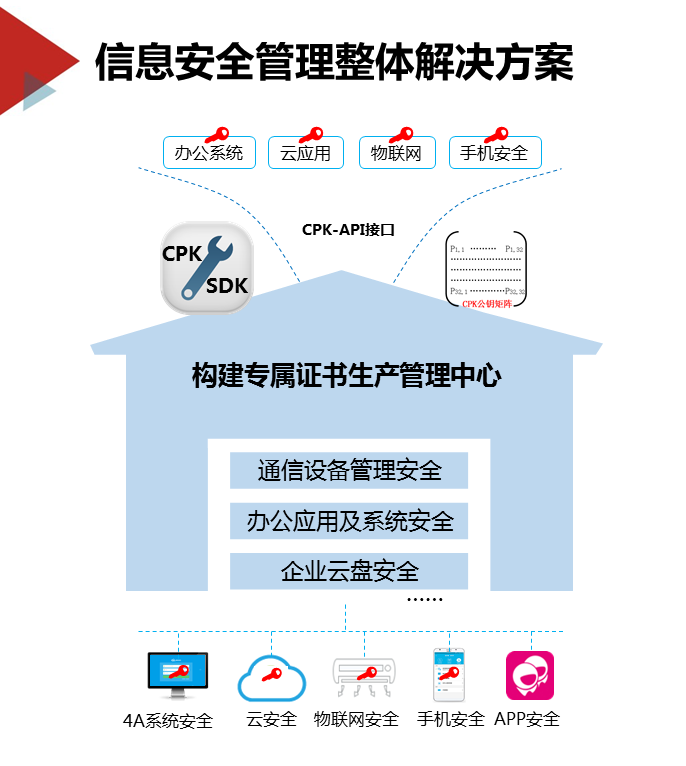
通信设备管理安全:
u 全面采用数字证书体系加固弱口令认证登录,保障通信设备的操控安全
u 灵活的授权、管理方式,可以是一用户对多设备、多用户对单一设备的授权控制
u 保护控制指令的传输安全,操作指令等由数字证书签名认证,密态交互
u 高安全设计 — 每一把KEY或证书都具有安全设计,不可被复制
物联网安全:
u 身份认证: 防止攻击者冒充合法用户,防止;物联网设备被沦为DDOS“肉鸡”
u 机密性:防止非授权节点、传输途径、交互过程中窃取信息,避免中间人攻击
u 完整性:防止非授权节点、传输途径、交互过程中篡改信息
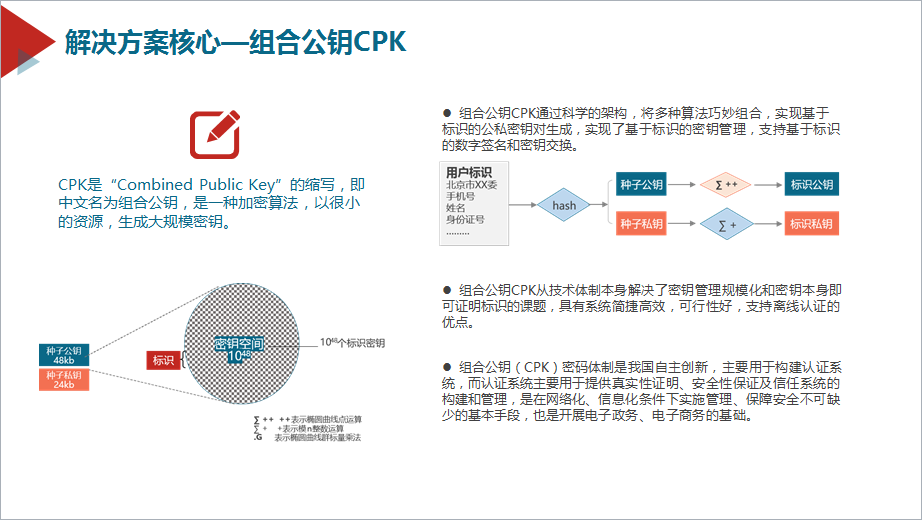
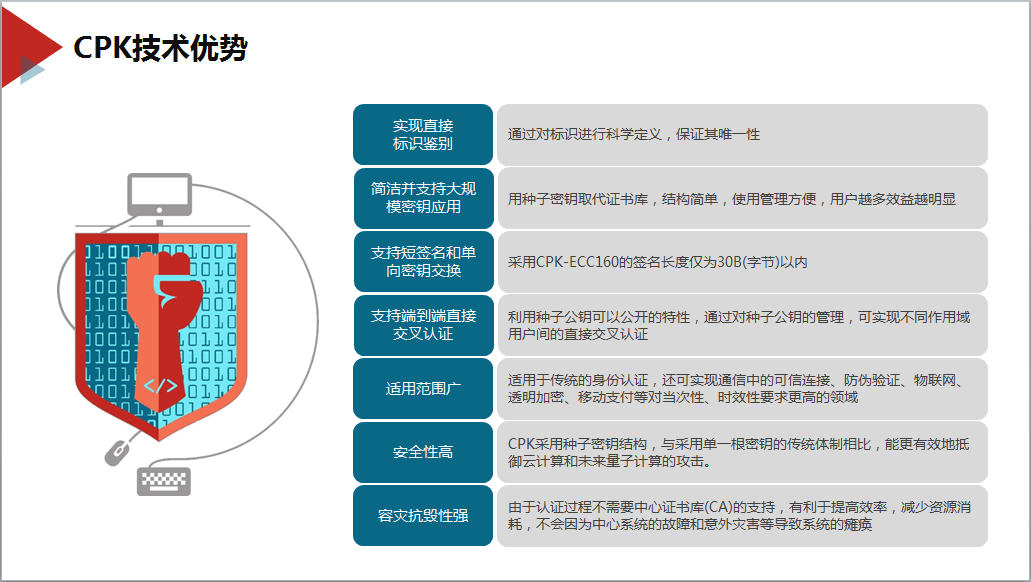
u 简单便捷:安全系统复杂度,复杂度高或依赖信 任节点过多,安全越难以控制,融入对接越繁杂;CPK标识密钥体系简单便捷,不改变原有网络结构,实现高强度端到端交叉认证
u 经济高效:CPK标识密钥体系的安全成本低,引入安全机制所带来的成本提升,包括对系统的改造成本、运营成本、维护成本等都较小
安全电脑、手机、笔记本:
u 事前防御—从数据产生时开始守护
u 高兼容性—多平台数据互联互通、数据同步
u 简单易用—操作简单无需学习设置、使用
u 高安全性—先进的安全架构,高强度加密算法
安全邮件、安全IM:
u 唯一性—保证邮件、IM的发送人、接收人的身份确认。
u 机密性—保证邮件、IM内容的安全性,端到端的加解密,无第三方介入。
u 完整性—保证信息没有被篡改。
u 不可否认—防止抵赖行为的出现。
u 所有安全对接和操作都在客户端完成,无需改造服务系统和云端。
企业云盘安全:
加解密都在客户端内完成,传输途中和云端不存在用户任何明文。
云端和云应用中在任何情况下都不会对文件暂时或永久解密。
u 身份安全:基于CPK标识认证,每位用户配备自己的公私密钥对(数字证书),严格把控云端数据获取权限。
u 一文一密:每一个文件均采用随机数密钥加密后上传云端
u 密态文件分享:基于标识认证的密钥体系,实现了端到端的直接认证和密钥交互,保留云分享的便捷性实现数据密态分享。
u 密态文件去重:传统方式在做数据去重时需要对文件暂时解密再重新加密,CPK标识密钥认证实现端到端直接认证和密钥交换,保持文件加密状态下实现跨用户数据去重。
u 快速升级:支持对现有的各种公有云或私有云进行安全升级和改造,支持新建安全云,对接改造非常便捷。
u 高效低耗:端到端加密方式能降低云服务端负载,提升系统效率,降低系统运营成本